Was verlangt ein Auditor als Schulungsnachweis?
Dokumentierte Information, die Kompetenz belegt, nicht Anwesenheit. Konkret fünf Angaben je Person: wer, wann, welcher Inhalt in der damals gültigen Fassung, mit welchem Ergebnis und wann die Auffrischung fällig ist. Die vierte fehlt in fast jedem Ordner, und genau sie verlangt die Norm ausdrücklich.
- Der Auditor fragt nicht, ob geschult wurde. Er verlangt dokumentierte Information, die Kompetenz belegt. Das ist nicht dasselbe.
- Fünf Angaben muss der Beleg tragen. Vier davon sind bekannt. Die fünfte, der Beleg über die Wirksamkeit, fehlt in fast jedem Ordner.
- Die Stichprobe trifft selten die Langjährigen. Sie trifft die zuletzt Eingetretenen und die, die vor Kurzem die Rolle gewechselt haben.
- Ein Intervall schreibt die Norm nicht vor. Sie legen es fest, und Sie müssen es begründen können.
Was fragt ein Auditor beim Thema Schulung wirklich?
Nicht "haben Sie geschult". Diese Frage stellt niemand, weil die Antwort immer ja lautet. Gefragt wird: zeigen Sie mir den Nachweis.
Der Unterschied steckt in einem Wort der Norm. ISO/IEC 27001 verlangt im Kapitel 7.2 (Kompetenz) nicht, dass Sie schulen. Sie verlangt, dass die Personen kompetent sind, dass Sie Massnahmen ergreifen, wo sie es nicht sind, dass Sie die Wirksamkeit dieser Massnahmen bewerten, und dass Sie dokumentierte Information als Nachweis der Kompetenz aufbewahren.
Vier Forderungen also, und die Schulung ist nur die dritte davon. Die meisten Unternehmen belegen genau diese eine und keine der anderen.
Der Begriff der Norm für alles, was aufbewahrt werden muss, damit es später prüfbar ist. Er umfasst das Dokument (die Regel, die gilt) und den Nachweis (den Beleg, dass etwas geschehen ist).
Entscheidend ist die zweite Bedeutung. Ein Schulungskonzept ist ein Dokument. Es belegt eine Absicht. Ein Nachweis belegt einen Vorgang, und nur er hilft in der Stichprobe.
Daneben steht Kapitel 7.3 (Bewusstsein): die Personen müssen die Politik kennen, ihren Beitrag verstehen und wissen, was Abweichungen bedeuten. Und in Anhang A steht die Massnahme A.6.3, Sensibilisierung, Ausbildung und Schulung zur Informationssicherheit. Drei Stellen, ein Thema, und geprüft wird an allen dreien.
Warum die Teilnehmerliste im Audit durchfällt
Weil sie die falsche Frage beantwortet.
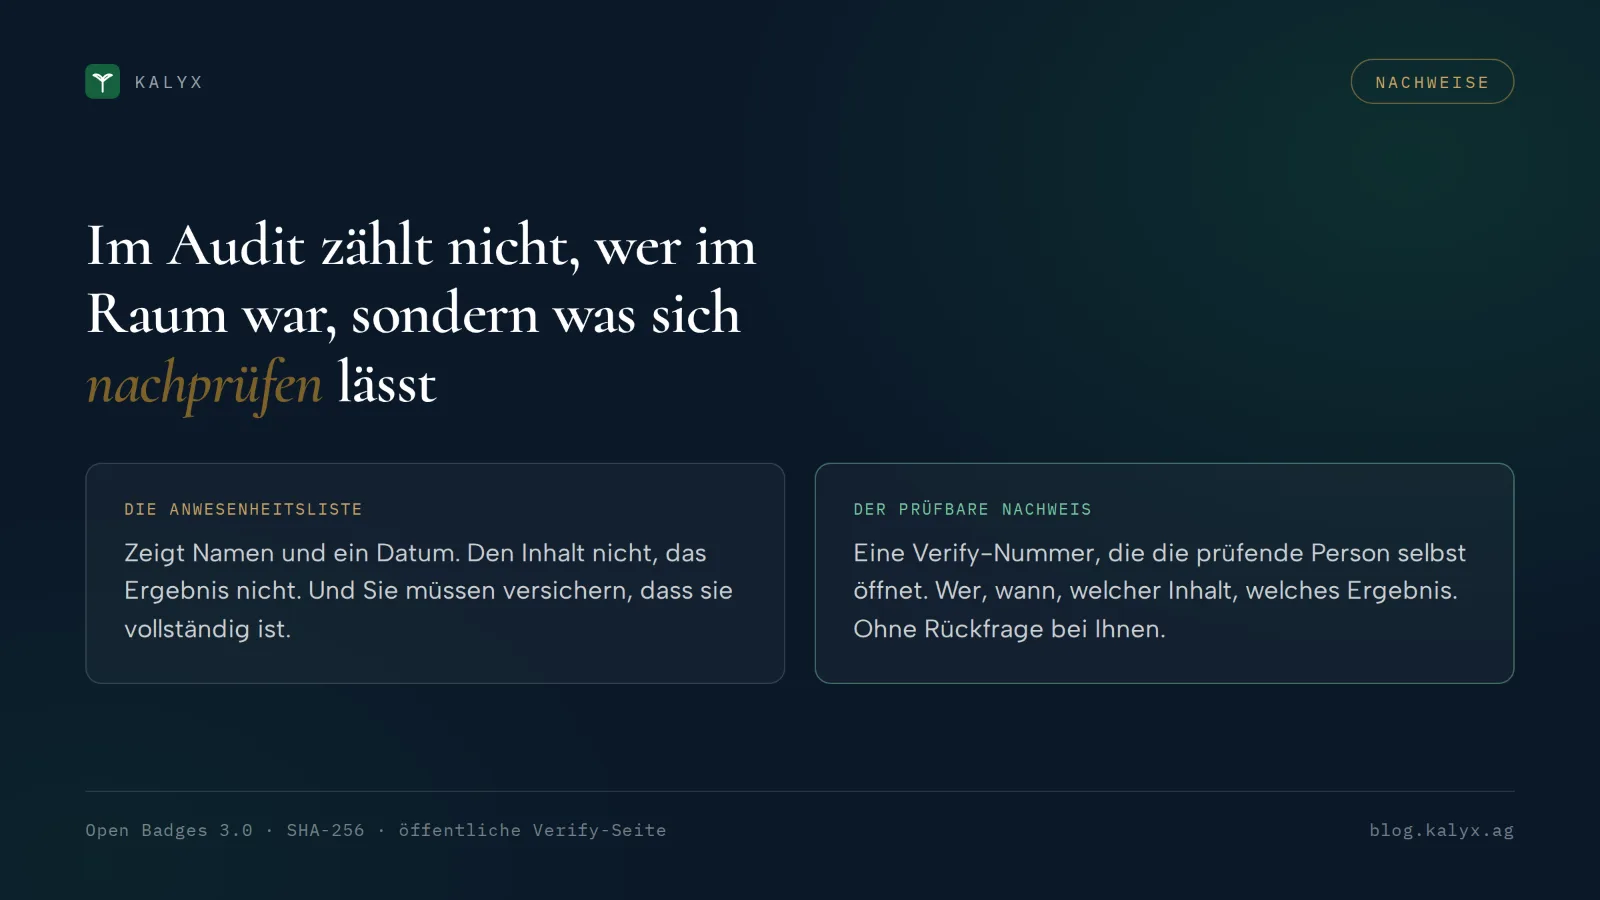
Sie zeigt: dass eine Veranstaltung stattgefunden hat, an einem Datum, mit diesen Anwesenden.
Sie zeigt nicht: welcher Inhalt vermittelt wurde, in welcher Fassung, mit welchem Ergebnis und ob die Massnahme gewirkt hat.
Anwesenheit ist ein Beleg über Anwesenheit. Die Norm verlangt einen Beleg über Kompetenz. Zwischen beidem liegt der ganze Befund.
Der Punkt mit der Wirksamkeit ist der, an dem es in der Praxis am häufigsten hakt. Er steht ausdrücklich in der Norm, und er lässt sich nicht durch Anwesenheit erfüllen. Wer nichts Messbares vorweisen kann, hat die Bewertung der Wirksamkeit nicht durchgeführt, sondern nur die Massnahme.
Eine bestandene Prüfung mit hinterlegter Schwelle ist der einfachste Weg, diesen Punkt zu erfüllen. Sie ist nicht der einzige (ein dokumentierter Test im Arbeitsalltag, eine Phishing-Simulation mit Auswertung, ein Fachgespräch mit Protokoll tun es auch), aber sie ist der, der ohne zusätzlichen Aufwand entsteht.
Welche fünf Angaben der Beleg tragen muss
| Angabe | Warum sie gefragt wird | Woran es in der Praxis fehlt |
|---|---|---|
| Person | Die Stichprobe geht von einer Namensliste aus, nicht von einer Abteilung. | Sammelbelege ohne Zuordnung. |
| Zeitpunkt | Er entscheidet, ob der Nachweis noch gilt. | Datum der Datei statt Datum der Schulung. |
| Inhalt in der damaligen Fassung | Der Kurs wurde seither überarbeitet. Geprüft wird, was damals galt. | Nur ein Titel, kein Inhalt. |
| Ergebnis | Der Beleg der Wirksamkeit nach Kapitel 7.2. | Fehlt fast immer. |
| Nächste Fälligkeit | Ohne Frist ist kein Nachweis aktuell, sondern nur alt. | Steht in einem separaten Kalender, den niemand pflegt. |
Die ersten beiden hat jeder. Die dritte und die vierte entscheiden den Befund.
Was einen Beleg allgemein tragfähig macht, steht ausführlicher in Wie beweise ich, dass meine Mitarbeitenden geschult sind? und, kurz gefasst, in Was ist ein Schulungsnachweis?
Wo die Stichprobe wirklich hinzielt
Ein Auditor prüft nicht alle. Er zieht eine Handvoll Namen und arbeitet sie durch. Die Auswahl ist selten zufällig.
Gezogen wird bevorzugt bei den zuletzt Eingetretenen und bei denen, die kürzlich die Rolle gewechselt haben. Der Grund ist Erfahrung: der Jahresturnus deckt die Stammbelegschaft ab, und die Lücke sitzt bei denen, die nach dem Stichtag dazugekommen sind. Wer im März geschult hat und im Juni fünf Personen eingestellt hat, hat im Oktober fünf Abweichungen im Haus.
Der Rollenwechsel ist der unauffälligere Fall. Jemand übernimmt Administratorrechte, eine Zahlungsfreigabe, den Zugriff auf Personaldaten. Die Rolle bringt neue Pflichten mit, die Person bringt nur ihre alte Schulung mit. Formal ist niemand ungeschult, fachlich passt es nicht mehr zusammen.
Wie oft muss geschult werden?
Die Norm nennt kein Intervall. Kein Kapitel sagt jährlich.
Was sie verlangt, ist ein festgelegter und begründeter Rhythmus. Jährlich ist eine gute Antwort, wenn Sie sagen können, warum. "Weil sich die Bedrohungslage und unsere Weisungen schneller ändern als ein Jahr" trägt. "Weil man das so macht" trägt nicht.
Auch hier gilt: der Turnus ist die kleinere Hälfte. Die grössere ist der Eintritt, weil dort die Lücke entsteht, die kein Turnus schliesst.
Wo unsere Zuständigkeit endet. Dieser Beitrag beschreibt, wie sich Schulung belegen lässt, und ordnet die Anforderungen der Norm sinngemäss ein. Er ersetzt weder den Wortlaut der Norm noch die Beurteilung Ihrer Zertifizierungsstelle. Welche Massnahmen bei Ihnen angemessen sind, hängt von Ihrem Anwendungsbereich und Ihrer Risikobeurteilung ab.
Ein Nachweis von KALYX ist ein selbst ausgestellter Schulungsnachweis. Er ist keine Bestätigung, dass Ihr Managementsystem der Norm entspricht. Diese Feststellung trifft ausschliesslich Ihre Zertifizierungsstelle.
Ein Nachweis, mehrere Audits
Kapitel 7.2 steht nicht nur in ISO/IEC 27001. Es steht wortgleich in ISO 9001, in ISO 45001 und in den übrigen Managementsystem-Normen, weil sie sich seit Jahren dieselbe Grundstruktur teilen.
Praktisch heisst das: der Beleg, der im Informationssicherheits-Audit trägt, trägt auch im Qualitäts-Audit. Wer den Schulungsnachweis einmal sauber führt, führt ihn für alle. Das ist der Grund, warum sich die Arbeit an dieser Stelle mehr lohnt, als sie zunächst aussieht.
Wie Sie den Nachweis bei uns führen
Vier Dinge, und sie entsprechen den fünf Angaben von oben.
Der Inhalt bleibt in der Fassung erhalten, die damals galt. Zu jedem Nachweis wird die Kursversion eingefroren und über eine SHA-256-Prüfsumme gesichert. Wird der Kurs später überarbeitet, bleibt der alte Nachweis, was er war. Das ist die dritte Angabe, die sonst fehlt.
Das Ergebnis steht am Nachweis. Prüfung mit hinterlegter Bestehensschwelle (Standard 75 Prozent) und begrenzten Versuchen. Damit ist die Bewertung der Wirksamkeit nach Kapitel 7.2 belegt und nicht behauptet. Das ist die vierte Angabe.
Die Abdeckung sehen Sie vor dem Auditor. Unter "Schulungsstand des Unternehmens" steht je Pflichtthema, wie weit Ihr Haus abgedeckt ist, bezogen auf die aktiven Nutzenden, dazu was demnächst abläuft und wer namentlich fehlt. Genau die Ansicht, die Sie brauchen, wenn der Termin in vier Wochen steht.
Fälligkeiten laufen nicht still ab. Ein täglicher Lauf meldet Nachweise, die in den nächsten dreissig Tagen ablaufen, und solche, die kürzlich abgelaufen sind. Das ist die fünfte Angabe, und die einzige, die sich vollständig automatisieren lässt.
Für den Termin selbst gibt es den Audit-Report als CSV-Export. Er trägt in der Fusszeile die Prüfsumme seiner eigenen Datengrundlage und die Position in der Nachweiskette, und er lässt sich auf Knopfdruck auf Unversehrtheit prüfen. Jeder einzelne Nachweis ist zusätzlich öffentlich verifizierbar, nach den offenen Standards Open Badges 2.0 und 3.0. In der 3.0-Fassung ist er kryptografisch signiert (Ed25519) und gehört der Person, prüfbar ohne Rückfrage bei uns. Was das im Einzelnen bedeutet, steht in Was ein fälschungssicherer Schulungsnachweis bedeutet.
Ehrlich dazugesagt: eine automatische Zuweisung von Pflichtschulungen bei Eintritt oder Rollenwechsel gibt es heute nicht. Zugewiesen und erinnert wird, die Auslösung durch ein Personalsystem ist geplant und nicht vorhanden.
Ein möglicher erster Schritt, vor dem Termin
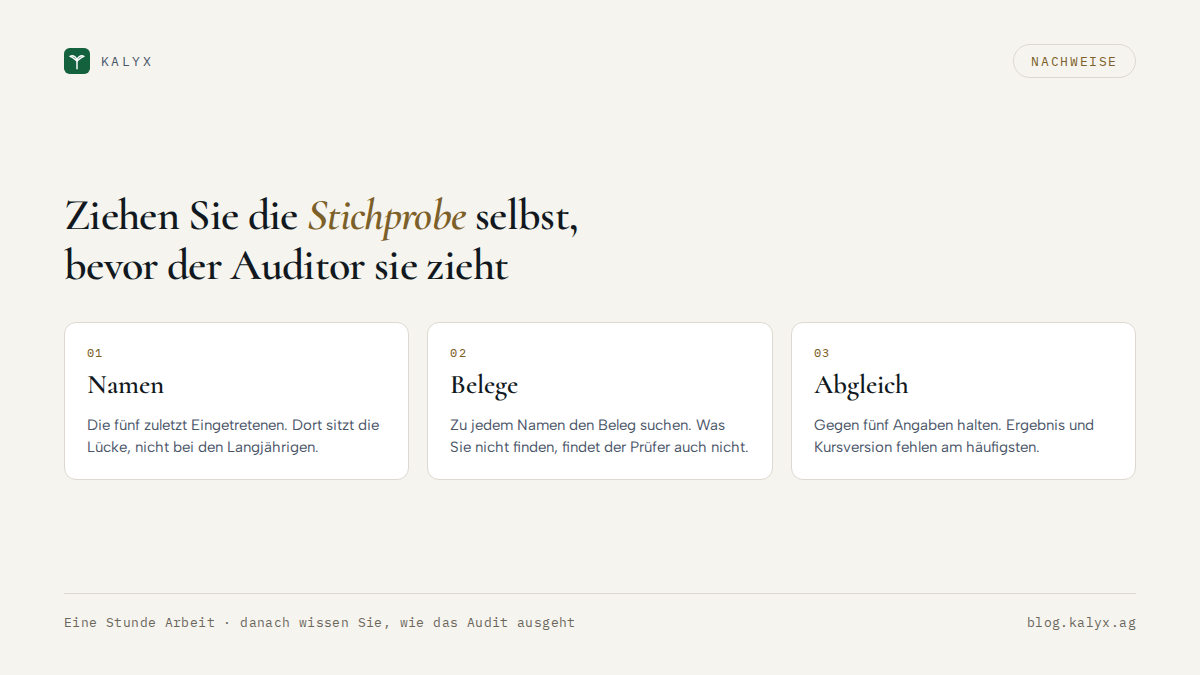
Ziehen Sie die Stichprobe selbst, so wie der Auditor sie ziehen wird.
Nehmen Sie die fünf zuletzt eingetretenen Personen und die zwei, die zuletzt die Rolle gewechselt haben. Suchen Sie zu jeder den Schulungsbeleg und halten Sie ihn gegen die fünf Angaben oben. Sie brauchen dafür eine Stunde, und Sie wissen danach, wie das Audit ausgeht.
Wie derselbe Massstab bei uns aussieht, steht auf Schulungsnachweis für das Audit.
Sinngemässe Einordnung der Anforderungen aus ISO/IEC 27001:2022, Kapitel 7.2 (Kompetenz), 7.3 (Bewusstsein) und 7.5 (Dokumentierte Information) sowie der Massnahme A.6.3 des Anhangs A. Die Aussage zur gemeinsamen Grundstruktur bezieht sich auf die harmonisierte Struktur der ISO-Managementsystem-Normen, die Kapitel 7.2 in ISO 9001:2015, ISO 45001:2018 und weiteren gleichlautend führt.
Der Normtext ist urheberrechtlich geschützt und nicht frei zugänglich. Dieser Beitrag gibt die Anforderungen deshalb in eigenen Worten wieder und zitiert sie nicht. Massgeblich ist allein der Wortlaut der Norm in der bei Ihnen geltenden Fassung, zu beziehen über die Schweizerische Normen-Vereinigung (SNV) oder ISO.
Die Angaben zur Auswahl der Stichprobe und zu den Stellen, an denen der Beleg reisst, geben verbreitete Prüfungspraxis und Erfahrungswerte aus Gesprächen wieder. Sie sind keine Vorschrift und keine Erhebung.
Stand: 27. August 2026. Dieser Beitrag ist eine Einordnung und keine Rechts- oder Zertifizierungsberatung. Vor einer Entscheidung mit finanzieller oder rechtlicher Tragweite prüfen Sie bitte den aktuellen Stand an der Primärquelle.
Geprüft und freigegeben von Fabian Kreher, Gründer von KALYX am 29 septembre 2026. Formuliert mit KI-Unterstützung.